Kelola pengguna, peran, dan wilayah
Pekerjaan Admin PDAM. Siapa boleh membuka apa, di wilayah mana, dan bagaimana jejaknya bisa ditelusuri kembali.
Bentuk aplikasi: Kantor
Langkah demi langkah
01
Undang pengguna lewat surel
Admin tidak pernah membuatkan sandi untuk orang lain, karena sandi buatan orang lain selalu berakhir di kertas. Pengguna baru menerima undangan dan menentukan cara masuknya sendiri.
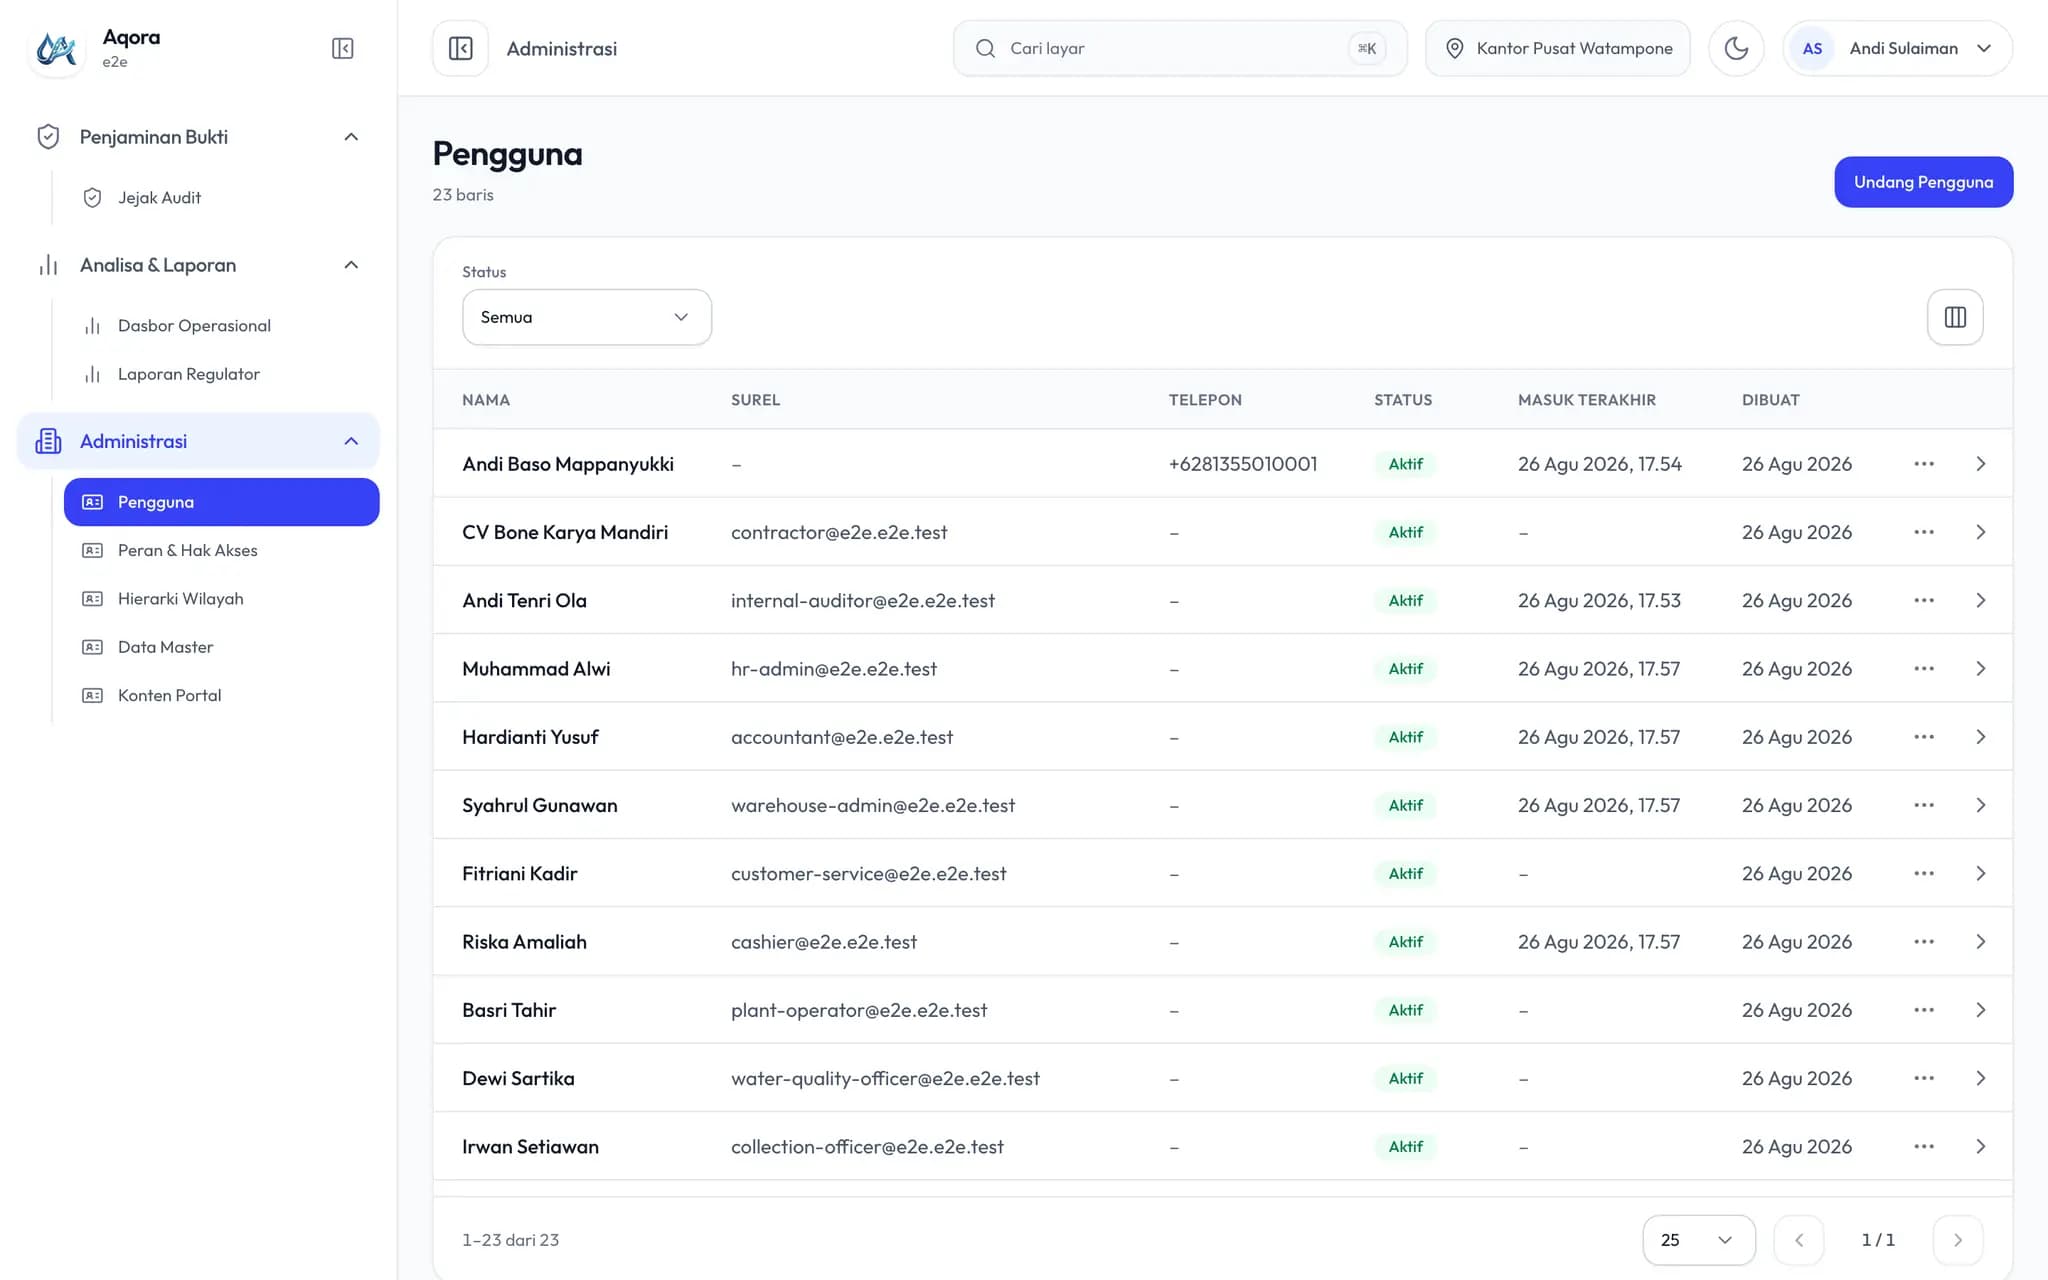
Yang ditunjuk pada gambar
- 1Undang pengguna baru lewat surel. Ia menentukan cara masuknya sendiri, tanpa sandi dari Anda.
- 2Satu orang boleh memegang lebih dari satu peran, dan haknya adalah gabungan keduanya.
02
Beri peran, bukan hak satu per satu
Ada dua puluh enam peran siap pakai. Satu orang boleh memegang lebih dari satu peran, dan haknya adalah gabungan keduanya. Hak yang berlaku selalu irisan antara peran dan wilayah kerjanya.
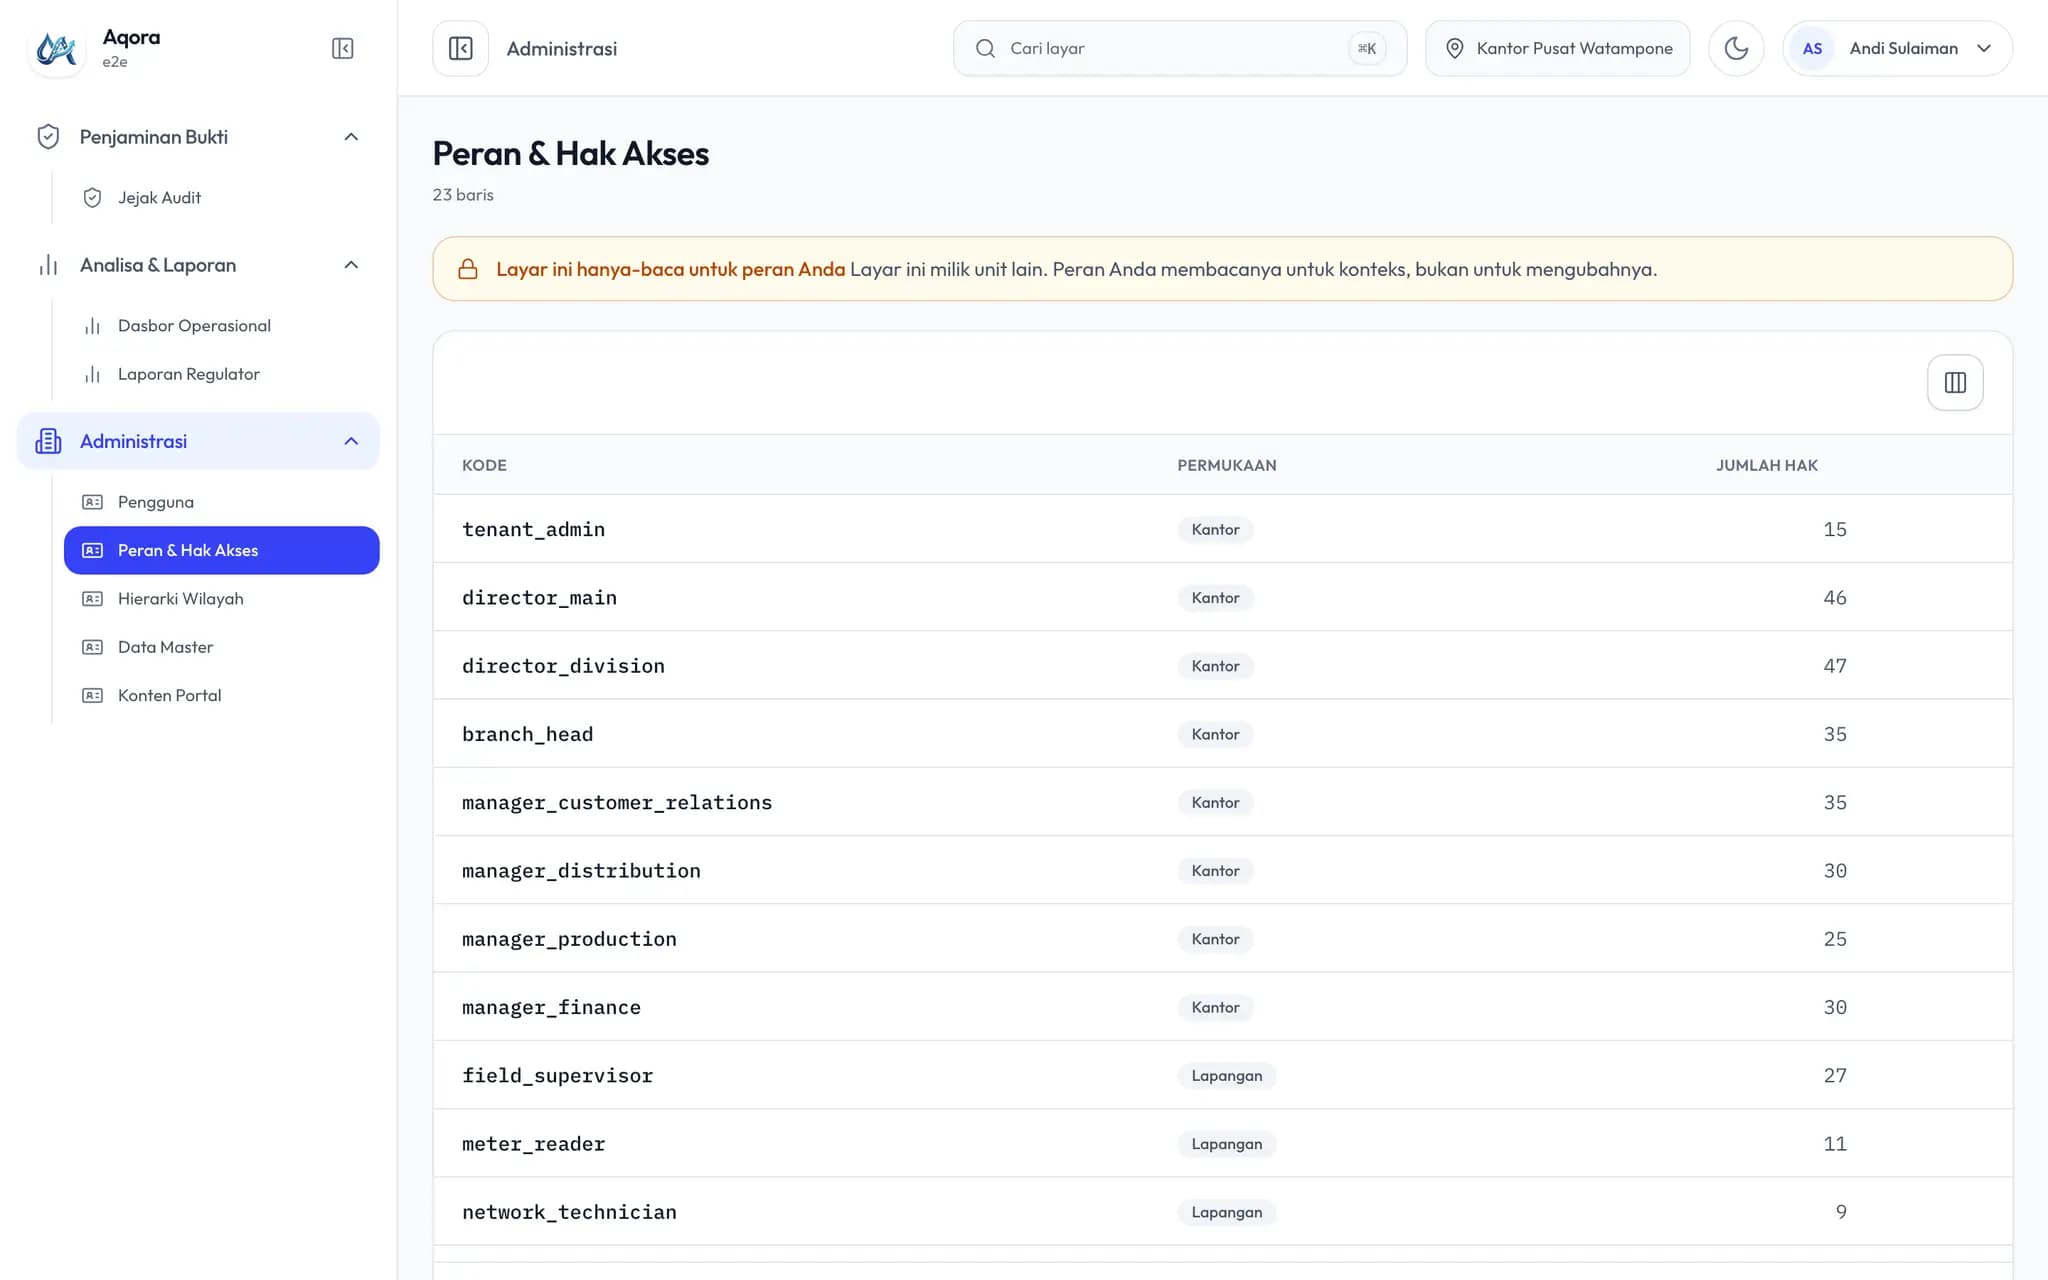
Yang ditunjuk pada gambar
- 1Tiap peran menunjukkan permukaan kerjanya dan jumlah hak yang dipegangnya, terbuka untuk diperiksa.
03
Susun hierarki wilayah PDAM Anda
Sebagian PDAM memakai Cabang, Rayon, lalu Blok. Sebagian lain memakai Unit lalu Zona. Kedalaman dan namanya adalah data, sehingga Aqora tidak memaksa Anda memakai istilah PDAM sebelah.
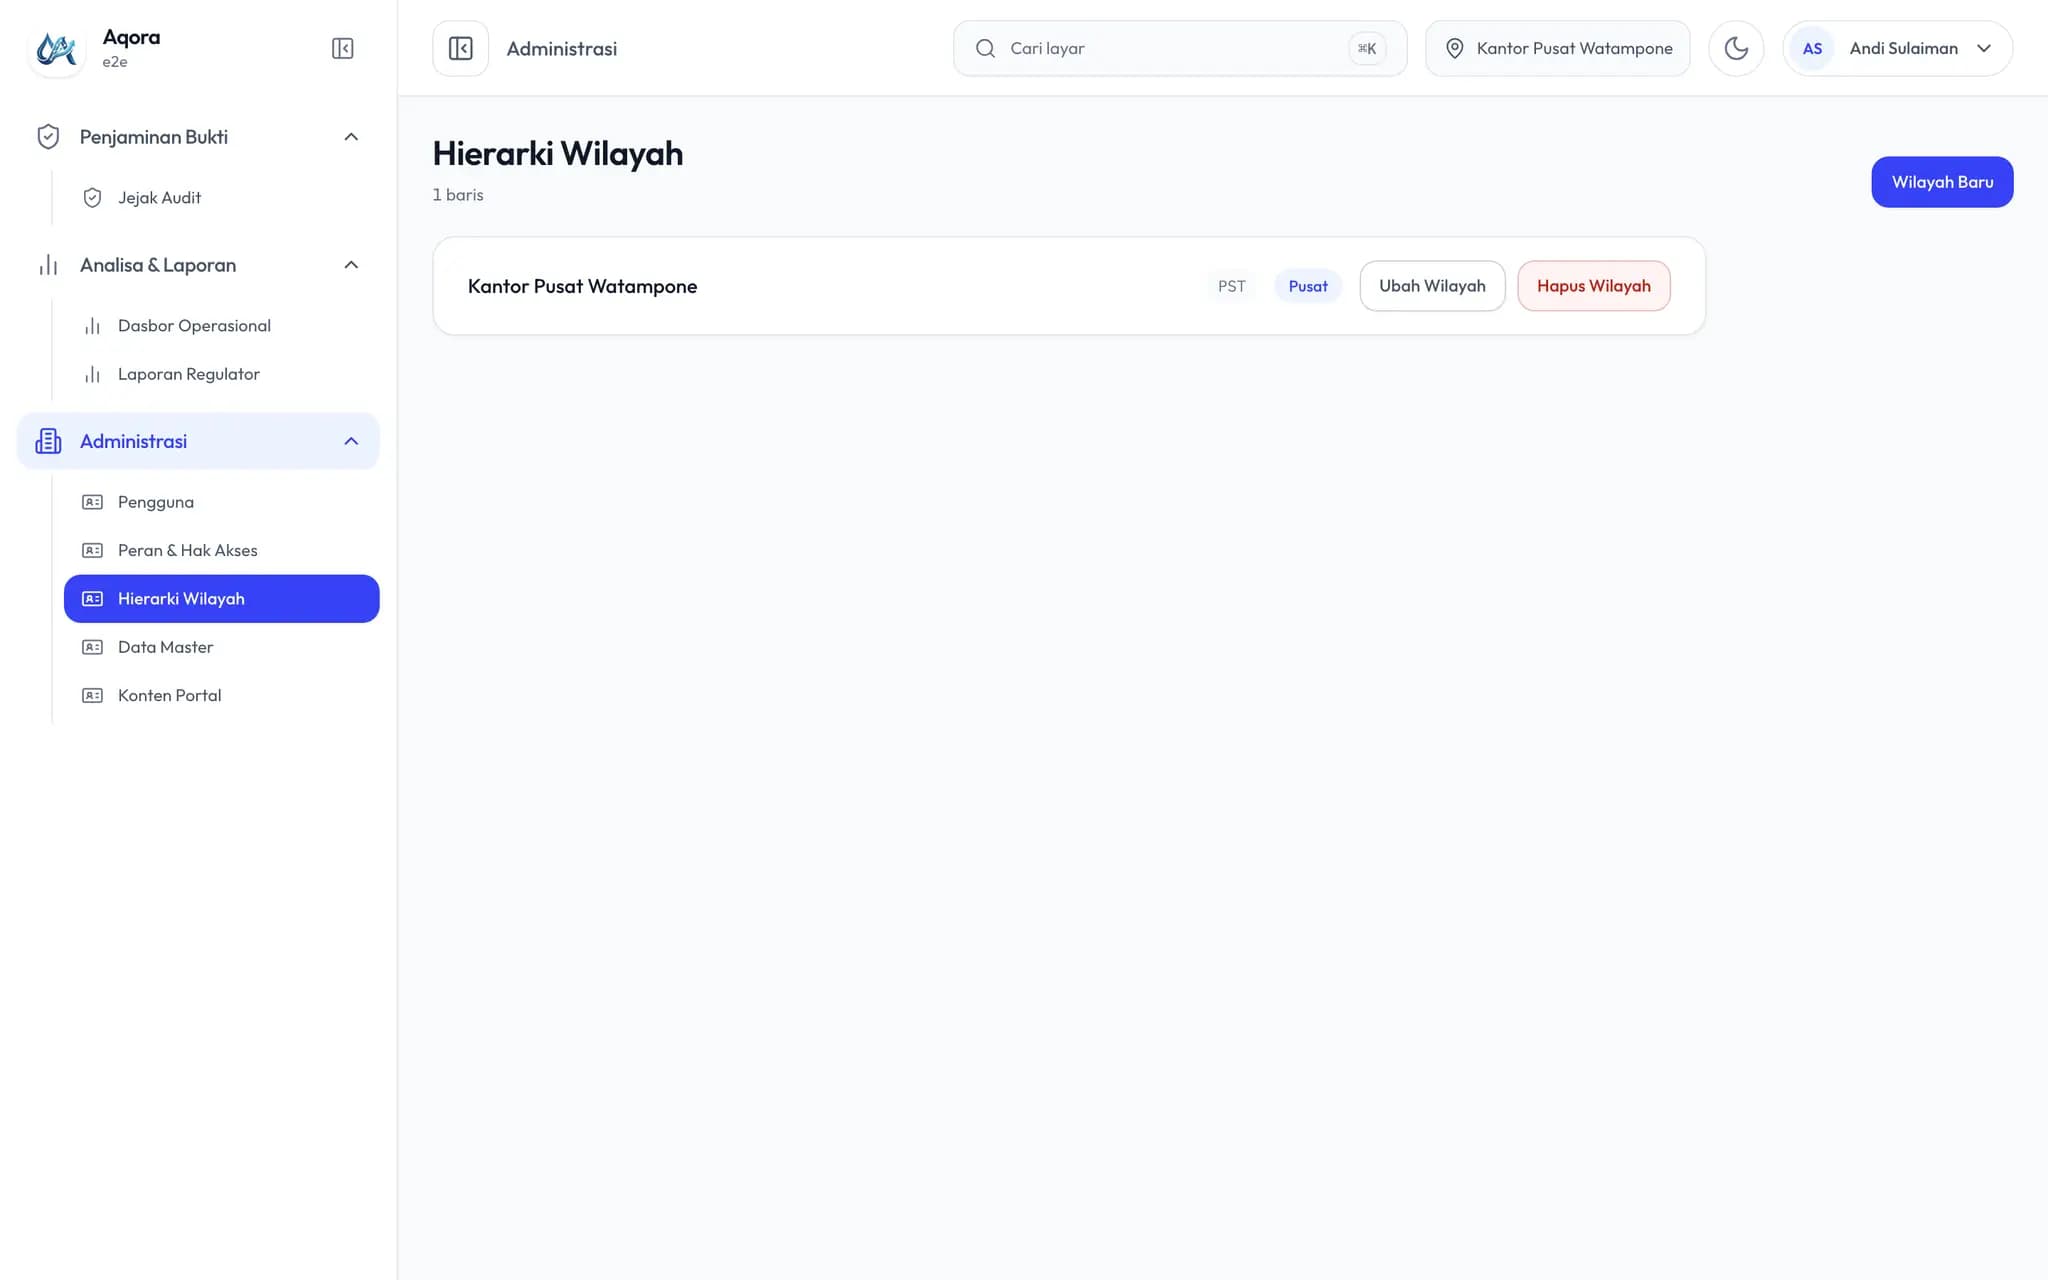
Yang ditunjuk pada gambar
- 1Tambahkan simpul wilayah. Kedalaman dan namanya mengikuti PDAM Anda, bukan bentuk baku.
- 2Ubah nama simpul tanpa memindahkan data yang menempel padanya.
04
Telusuri jejak audit
Setiap perubahan keadaan menulis satu baris jejak audit dalam transaksi yang sama, jadi tidak ada perubahan yang berhasil tanpa jejaknya. Jejak audit hanya bisa ditambah, tidak bisa disunting maupun dihapus.
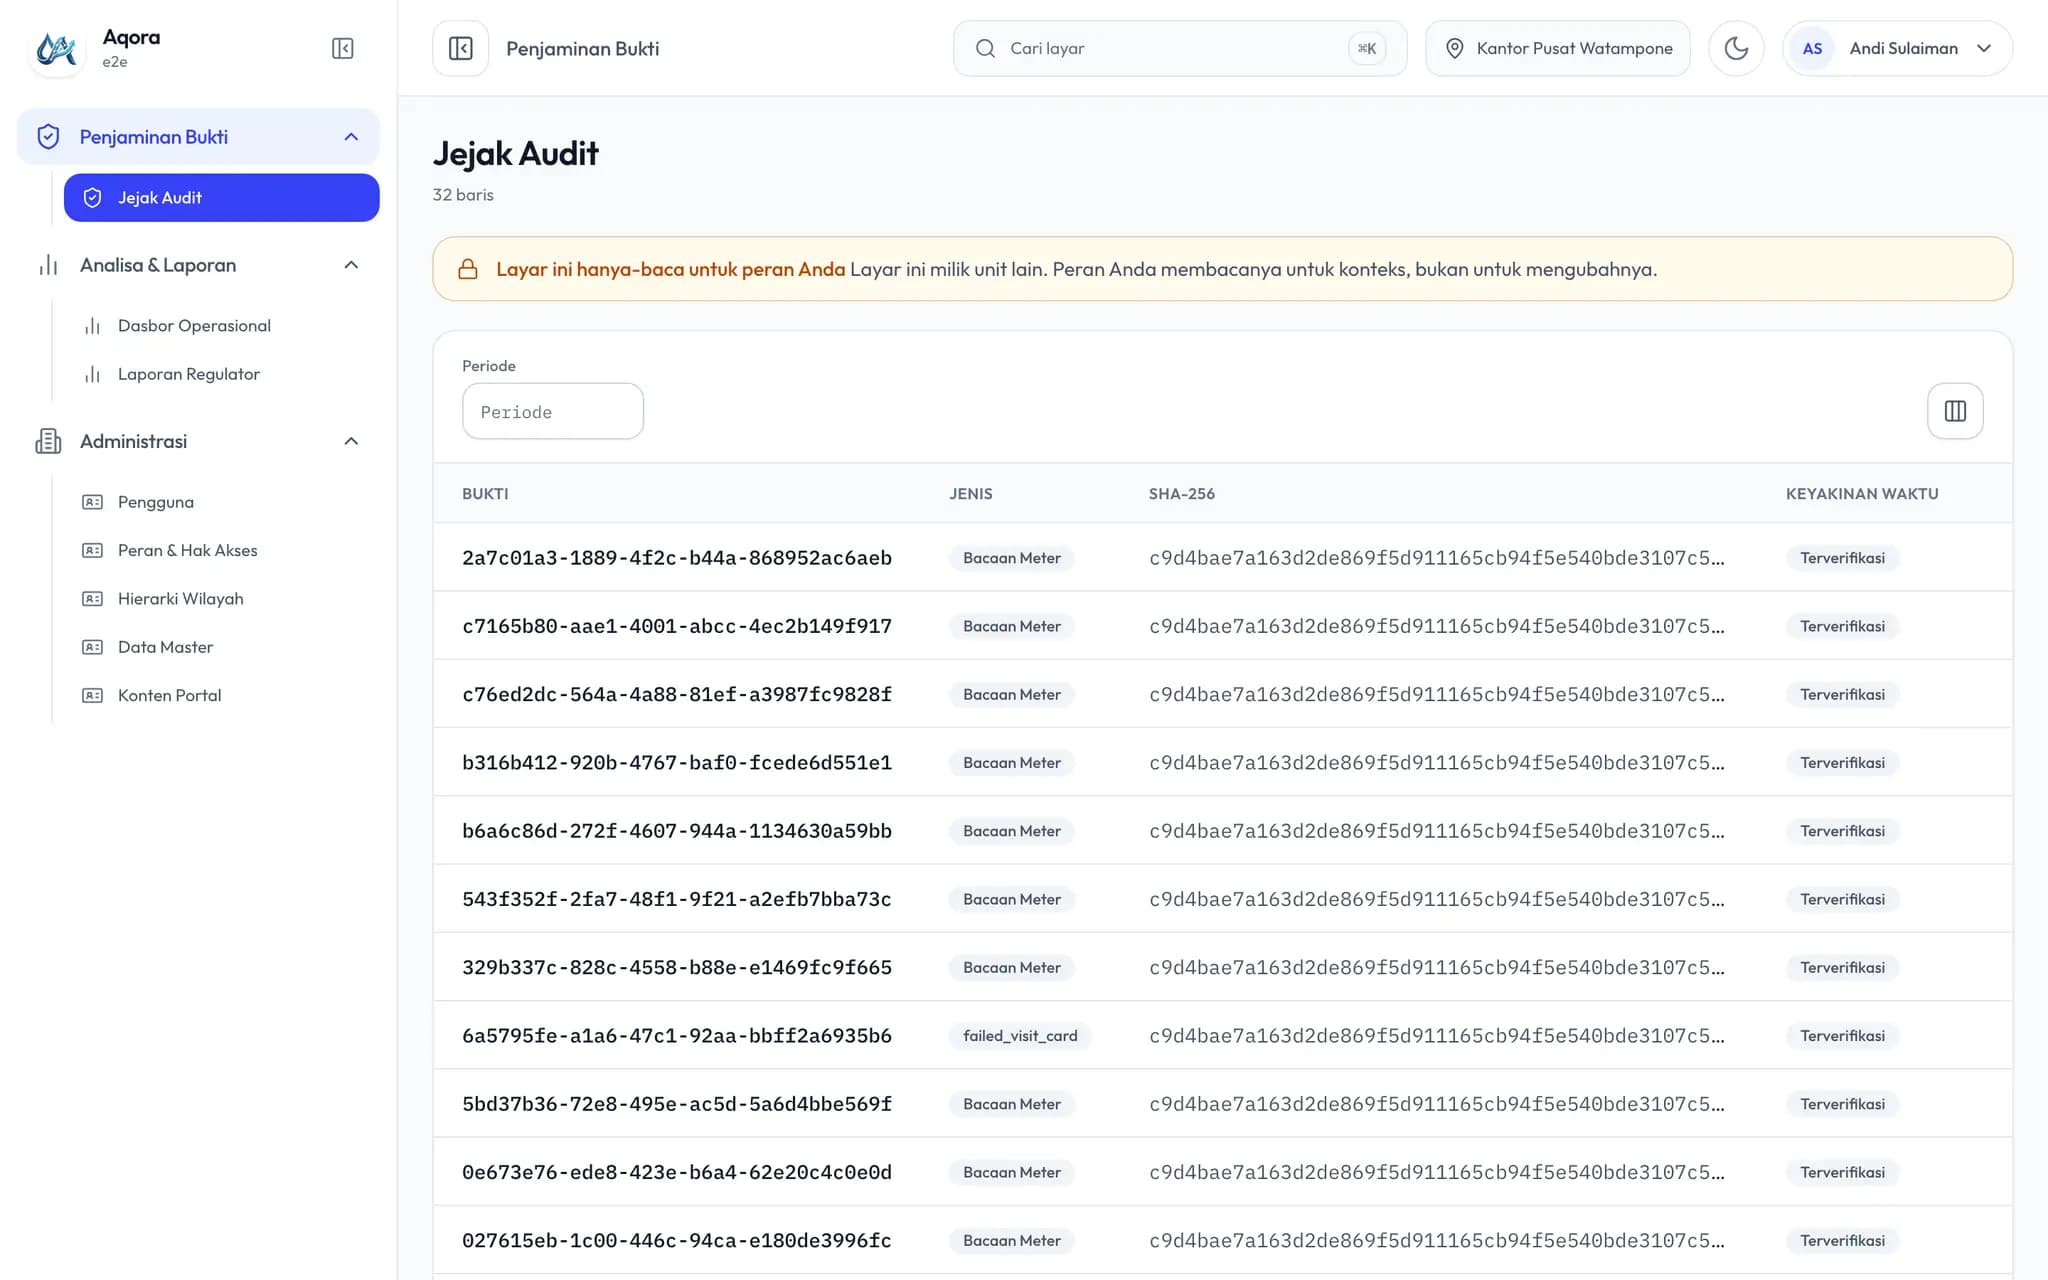
Yang ditunjuk pada gambar
- 1Telusuri per periode. Jejak audit hanya bisa bertambah, tidak bisa disunting maupun dihapus.
- 2Sidik SHA-256 membuat berkas bukti bisa dibuktikan tidak berubah sejak diambil.
Peran yang memakai alur ini
16 peran